【後量子密碼導入規劃先期顧問服務】
因應 PQC 發展趨勢及金融業加密資產治理需求,參考金管會《金融業後量子密碼遷移參考指引》,委託普鴻以短期顧問方式,提出適用客戶之方法論,並針對範圍之設備實作與驗測,以做為後續整體規劃及遷移之參考依據。
普鴻建議:PQC 準備不宜獨立成為一次性大型專案。應以「治理架構 → 風險導向盤點 → 加密敏捷性 → 生態系協作」為順序,並將準備工作嵌入既有升級與採購節奏。
開始行動(Now):
━建立治理框架與制定加密敏捷性政策
導入憑證生命周期管理(CLM)與企業金鑰管理系統(EKM)
━進行資產盤點與風險評估作業
━生態系成員協作與標準法規配合
PQC顧問服務框架


PQC顧問服務交付項目




ProCLMTM
【憑證生命週期管理】
現行憑證管理的挑戰
-
SSL/TLS 憑證 (網站安全憑證) 是有效期規範的:
━過去: 最長有效期為 398 天。
━2026年3月15日起: 最長有效期縮短為 200 天。
━2027年3月15日起: 最長有效期縮短為 100 天。
━2029年3月15日起: 最長有效期降至 47 天。 -
企業中有非常多設備都使用憑證來認證設備或應用的可信賴性,及加密保護使用者與設備/應用的連線:
━伺服器: Web 伺服器 (Apache, Nginx, IIS)、應用程式伺服器、資料庫伺服器、電子郵件伺服器…等 。
━網路設備:WAF、VPN、防火牆、路由器、負載平衡器…。 -
眾多憑證與私鑰需集中妥善保管確保資安,且需要在憑證到期前更新,若憑證失效設備/系統運作異常。
產品功能及特色
-
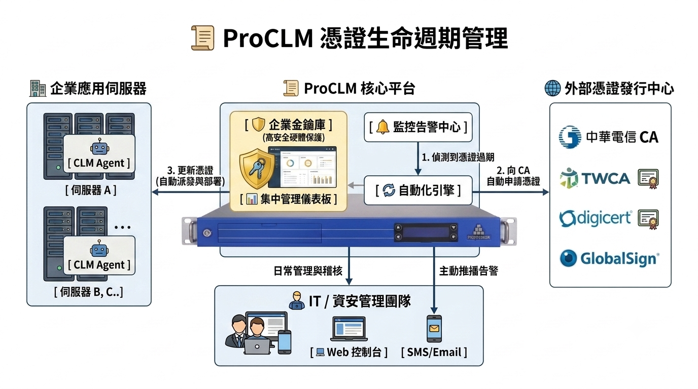
集中安全管理:將企業各種憑證與私鑰都集中保管在 ProCLM 硬體設備內,各管理者不需要費心做憑證的保管與更換、變動、移除等作業。
-
憑證效期監控與告警:追蹤即將到期的憑證,發送預警通知憑證管理者更新,預防憑證到期造成系統異常。
-
憑證自動更新
━支援自動 CSR 產生、金鑰對生成
━多 CA 整合
━支援 ACME 標準協定
━REST API 供 AP 下載憑證 -
HSM 整合:金鑰生成、儲存、簽章/解密運算全程在符合國際 FIPS 140-3 Level 3及Common Criteria 認證晶片的HSM 中進行,符合金融業安全要求,即使 ProCLM 設備被竊取也無法從中取得憑證。
-
符合資安與合規要求:提供完整憑證資產清單與稽核紀錄,以符合 ISO 27001 等資安稽核與內部稽核。
-
支援PQC加密敏捷性:未來將支援混合式憑證。
ProEKMTM
【企業金鑰管理】
現行企業金鑰管理的挑戰
-
為避免機敏資料被竊取的威脅,系統各環節都做了加密 (訊息、檔案、資料庫、儲存…),每種加密都是依靠金鑰。
-
加密金鑰以檔案形式散佈四處,管理者分散、控管不易,若金鑰檔案被竊取,加密保護就等同失效。
-
加密金鑰若遺失,則自己的機敏資料都解不開,威脅企業營運。
-
資安稽核極度重視金鑰的生命週期 (建立、更換、移除)與權限管控 (誰可接觸、誰可變動),對系統管理者造成極大的負荷。

產品功能及特色
-
集中化管理和保護企業內所有加密金鑰。
-
高可用性及擴充性。
-
金鑰生命週期管理。
-
金鑰由HSM產生與儲存。
-
金鑰匯入/匯出、遷移與備份管理。
-
統一稽核,保存操作紀錄。
-
支援PQC加密敏捷性:未來將支援混合式PQC 金鑰生成、儲存。
產品架構
